Die finalen EBA-Leitlinien zum Non-ICT-Drittparteirisiko erweitern die bisherige Auslagerungssteuerung zu einem lebenszyklusorientierten Steuerungsansatz. Finanzunternehmen sollten DORA- und EBA-Anforderungen in einem gemeinsamen Betriebsmodell verbinden, ohne die unterschiedlichen regulatorischen Regime zu vermischen.
AI Act
Veröffentlicht am:
AI Act nach dem KI-Omnibus: Welche Pflichten Unternehmen jetzt umsetzen müssen – und welche Termine sich tatsächlich verschoben haben
Die Digital-Omnibus-Verordnung zur KI verschiebt bestimmte Hochrisiko-Pflichten der KI-Verordnung, nicht jedoch den AI Act insgesamt. Unternehmen müssen Transparenz, KI-Kompetenz und eine belastbare KI-Governance weiterhin zeitnah steuern.
KRITIS / NIS2
Veröffentlicht am:
KRITIS-Dachgesetz und NIS2 gemeinsam umsetzen: Ein Steuerungsmodell für physische Resilienz, Cyberresilienz und BCM
Das KRITIS-Dachgesetz schafft einen Rahmen für die physische Resilienz kritischer Anlagen, während NIS2-Pflichten nach dem BSIG bereits gelten. Ein integriertes Steuerungsmodell verbindet Objektschutz, Cybersecurity, Notstrom, Lieferketten, Krisenmanagement und BCMS – ohne die unterschiedlichen Rechtsregime zu vermischen.
NIS2
Veröffentlicht am:
NIS2-Registrierung erledigt – und jetzt? Aufsichts- und Nachweisbereitschaft organisatorisch vorbereiten
Nach der NIS2-Registrierung rückt die nachweisbare Umsetzung der gesetzlichen Sicherheitsanforderungen in den Mittelpunkt. Der Beitrag zeigt, wie Unternehmen Governance, Risikobehandlung, Lieferantensteuerung, Incident Response und Management-Reporting aufsichtsbereit organisieren.
Informationssicherheit / KRITIS
Veröffentlicht am:
Drohnen über KRITIS-Anlagen: Detektion, Alarmierung und Krisenmanagement wirksam vorbereiten
Drohnenvorfälle erfordern bei Betreibern kritischer Anlagen eine belastbare Ereigniskette – von der Risikoanalyse über die Detektion bis zur Behördenübergabe und Betriebsfortführung. Der Beitrag zeigt, wie Zuständigkeiten, Alarmstufen, Beweissicherung und Krisenprozesse drohnenspezifisch vorbereitet werden können.
NIS2
Veröffentlicht am:
CRA-Meldepflichten seit September 2026: Herstellerprozesse mit NIS2 verzahnen
Seit dem 11. September 2026 gelten für Hersteller neue CRA-Meldepflichten für aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle. Entscheidend sind belastbare Produkt-Triage, ein geübter SRP-Prozess und die getrennte, aber koordinierte Bewertung möglicher NIS2-Pflichten.
NIS2
Veröffentlicht am:
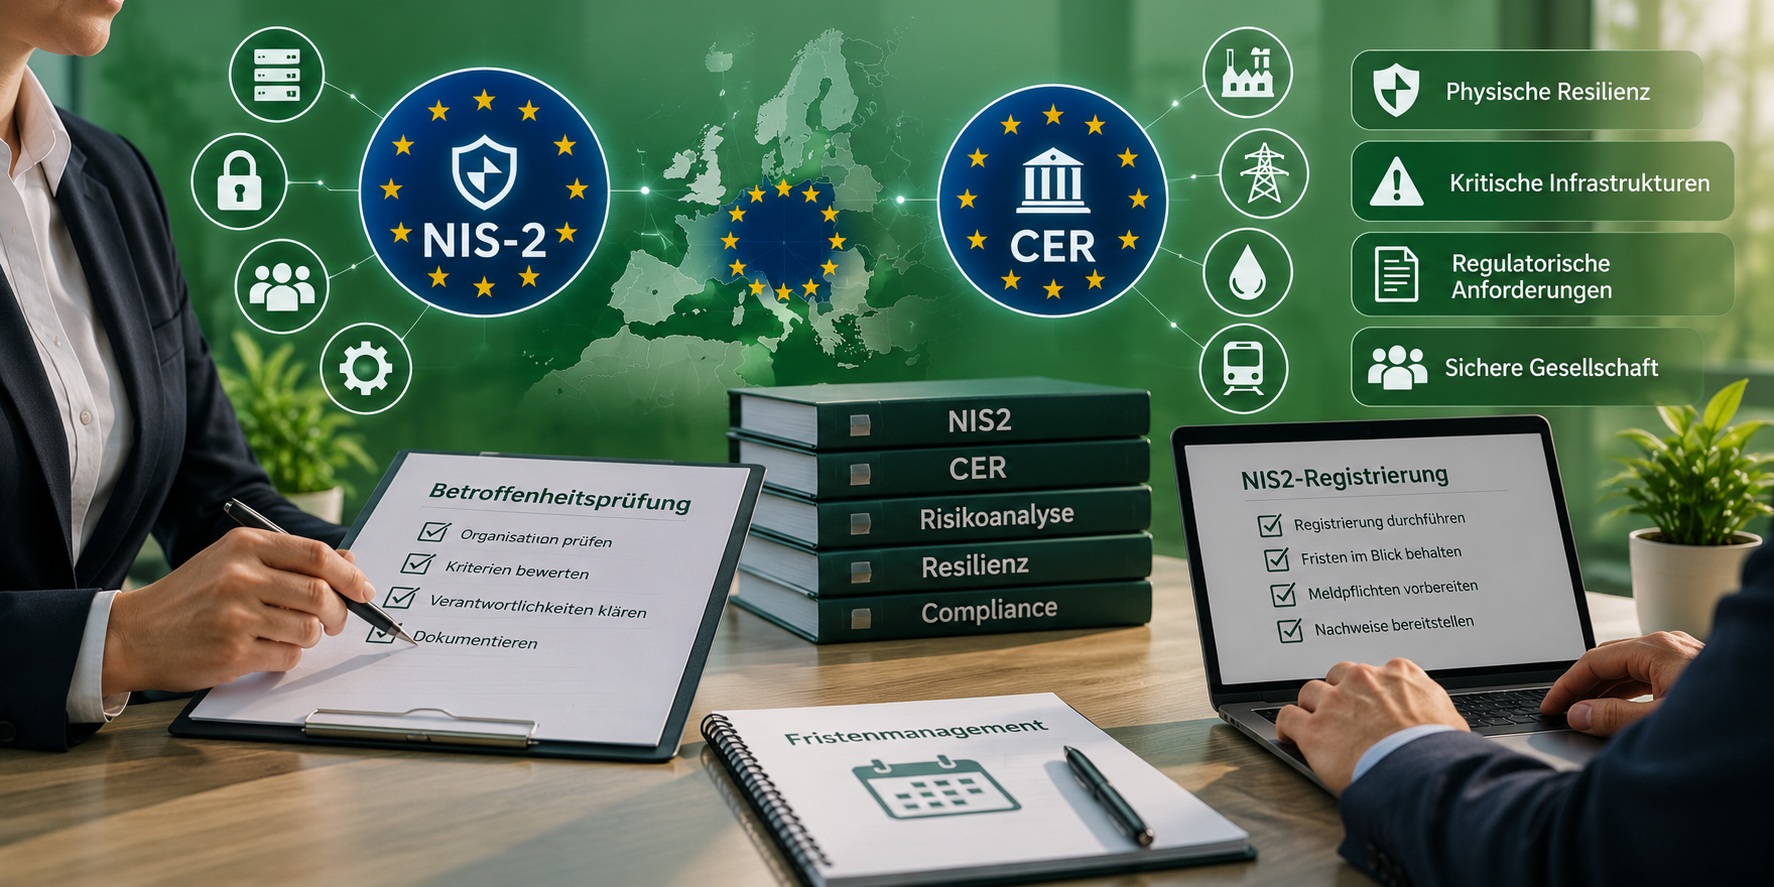
NIS2-Registrierung nach der Zahlendebatte: Warum Betroffenheitsprüfung und Fristenmanagement wichtiger sind als Schätzwerte
Öffentliche Registrierungszahlen liefern lediglich ein Lagebild und ersetzen keine Prüfung der einzelnen Rechtseinheit. Entscheidend sind eine belastbare Betroffenheitsdokumentation, die fortlaufende Dreimonatsfrist nach § 33 BSIG sowie belastbare Prozesse für Datenpflege, Risikomanagement und Meldungen.
KRITIS
Veröffentlicht am:
KRITIS-Dachgesetz in Kraft, Verordnungen offen: Was Betreiber kritischer Anlagen jetzt vorbereiten sollten
Das KRITIS-Dachgesetz gilt, doch die KRITIS-Verordnung zur verbindlichen Bestimmung kritischer Anlagen steht noch aus. Unternehmen können Betroffenheitsanalyse, Nachweisstruktur, Risiko- und Resilienzplanung dennoch bereits regelungsrobust vorbereiten.
CER / NIS2
Veröffentlicht am:
NIS2 und CER in den Niederlanden: vom Nachbarn lernen?
Die Niederlande haben NIS2 und CER seit August 2026 umgesetzt. Was läuft gut, wo bestehen Probleme und wie unterscheidet sich der Ansatz von Deutschland?
IT-Compliance / KRITIS
Veröffentlicht am:
Microsoft 365 in kritischen Infrastrukturen: Wie viel Cloud verträgt die Versorgung?
Kann Microsoft 365 bei Strom- und Wasserversorgern eingesetzt werden? NIS2, KRITIS und DSGVO verlangen vor allem kontrollierbare Cloud-Risiken.