Das KRITIS-Dachgesetz schafft einen Rahmen für die physische Resilienz kritischer Anlagen, während NIS2-Pflichten nach dem BSIG bereits gelten. Ein integriertes Steuerungsmodell verbindet Objektschutz, Cybersecurity, Notstrom, Lieferketten, Krisenmanagement und BCMS – ohne die unterschiedlichen Rechtsregime zu vermischen.
NIS2
Veröffentlicht am:
NIS2-Registrierung erledigt – und jetzt? Aufsichts- und Nachweisbereitschaft organisatorisch vorbereiten
Nach der NIS2-Registrierung rückt die nachweisbare Umsetzung der gesetzlichen Sicherheitsanforderungen in den Mittelpunkt. Der Beitrag zeigt, wie Unternehmen Governance, Risikobehandlung, Lieferantensteuerung, Incident Response und Management-Reporting aufsichtsbereit organisieren.
NIS2
Veröffentlicht am:
CRA-Meldepflichten seit September 2026: Herstellerprozesse mit NIS2 verzahnen
Seit dem 11. September 2026 gelten für Hersteller neue CRA-Meldepflichten für aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle. Entscheidend sind belastbare Produkt-Triage, ein geübter SRP-Prozess und die getrennte, aber koordinierte Bewertung möglicher NIS2-Pflichten.
NIS2
Veröffentlicht am:
NIS2-Registrierung nach der Zahlendebatte: Warum Betroffenheitsprüfung und Fristenmanagement wichtiger sind als Schätzwerte
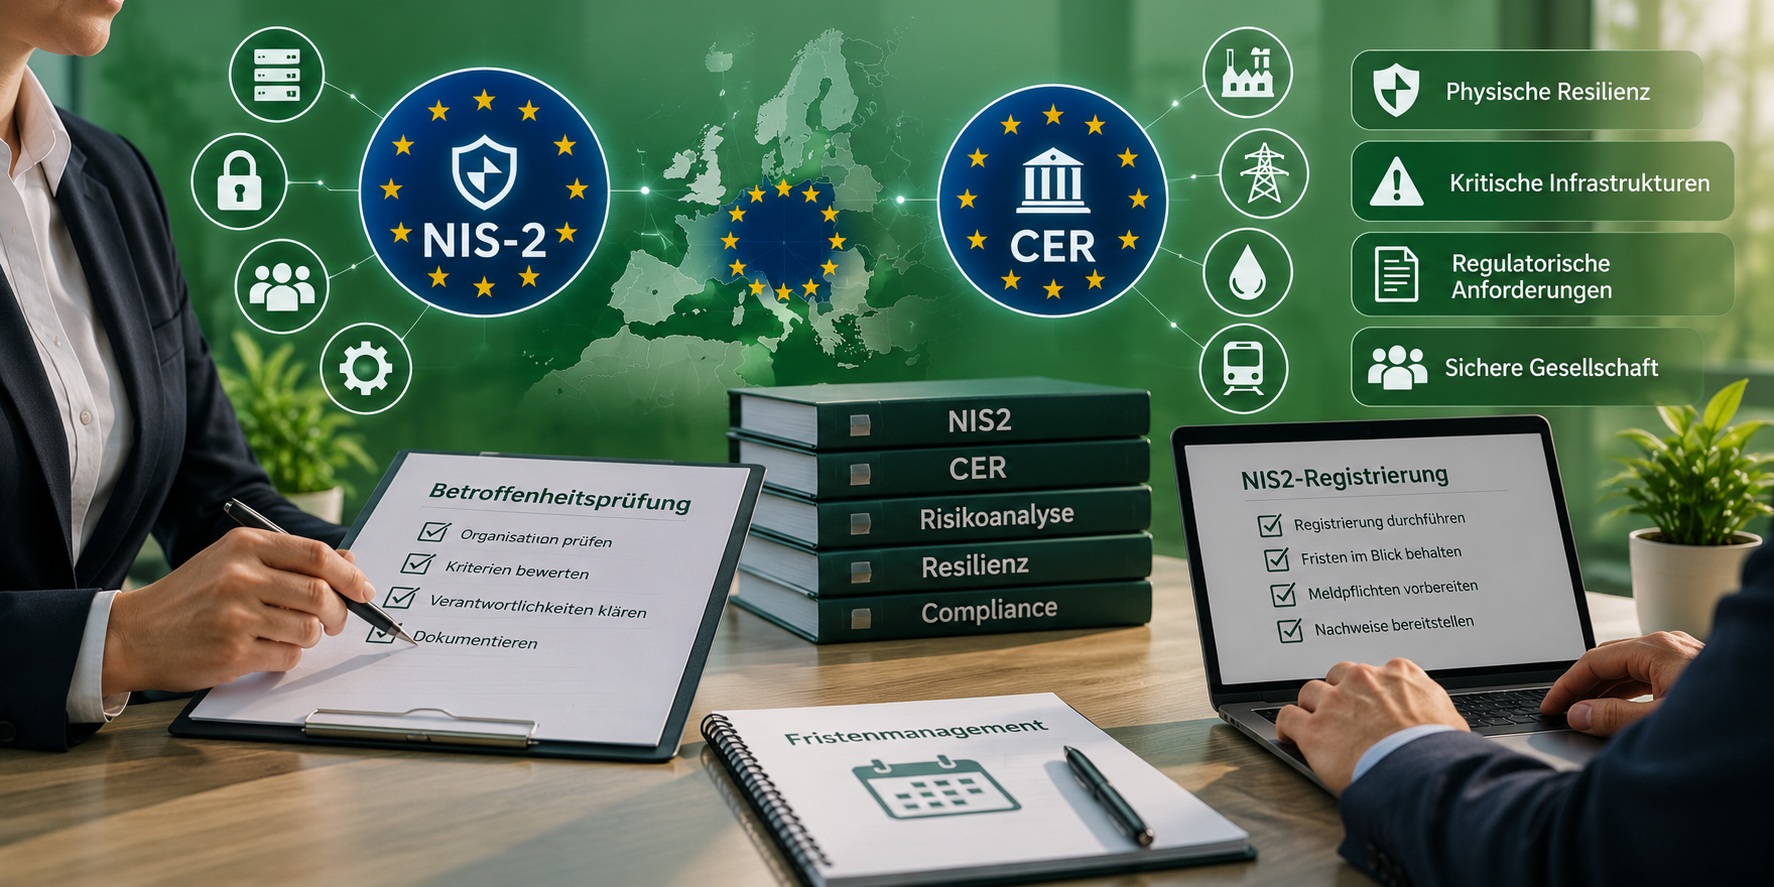
Öffentliche Registrierungszahlen liefern lediglich ein Lagebild und ersetzen keine Prüfung der einzelnen Rechtseinheit. Entscheidend sind eine belastbare Betroffenheitsdokumentation, die fortlaufende Dreimonatsfrist nach § 33 BSIG sowie belastbare Prozesse für Datenpflege, Risikomanagement und Meldungen.
CER / NIS2
Veröffentlicht am:
NIS2 und CER in den Niederlanden: vom Nachbarn lernen?
Die Niederlande haben NIS2 und CER seit August 2026 umgesetzt. Was läuft gut, wo bestehen Probleme und wie unterscheidet sich der Ansatz von Deutschland?
BSIG / NIS2
Veröffentlicht am:
Geschäftsleitung: Haftung, Überwachung und Schulung nach § 38 BSIG
Cybersecurity lässt sich unter NIS2 nicht mehr ausschließlich als Aufgabe der IT-Abteilung behandeln. Die Geschäftsleitung hat explizite Pflichten und haftet unter Umständen.
NIS2
Veröffentlicht am:
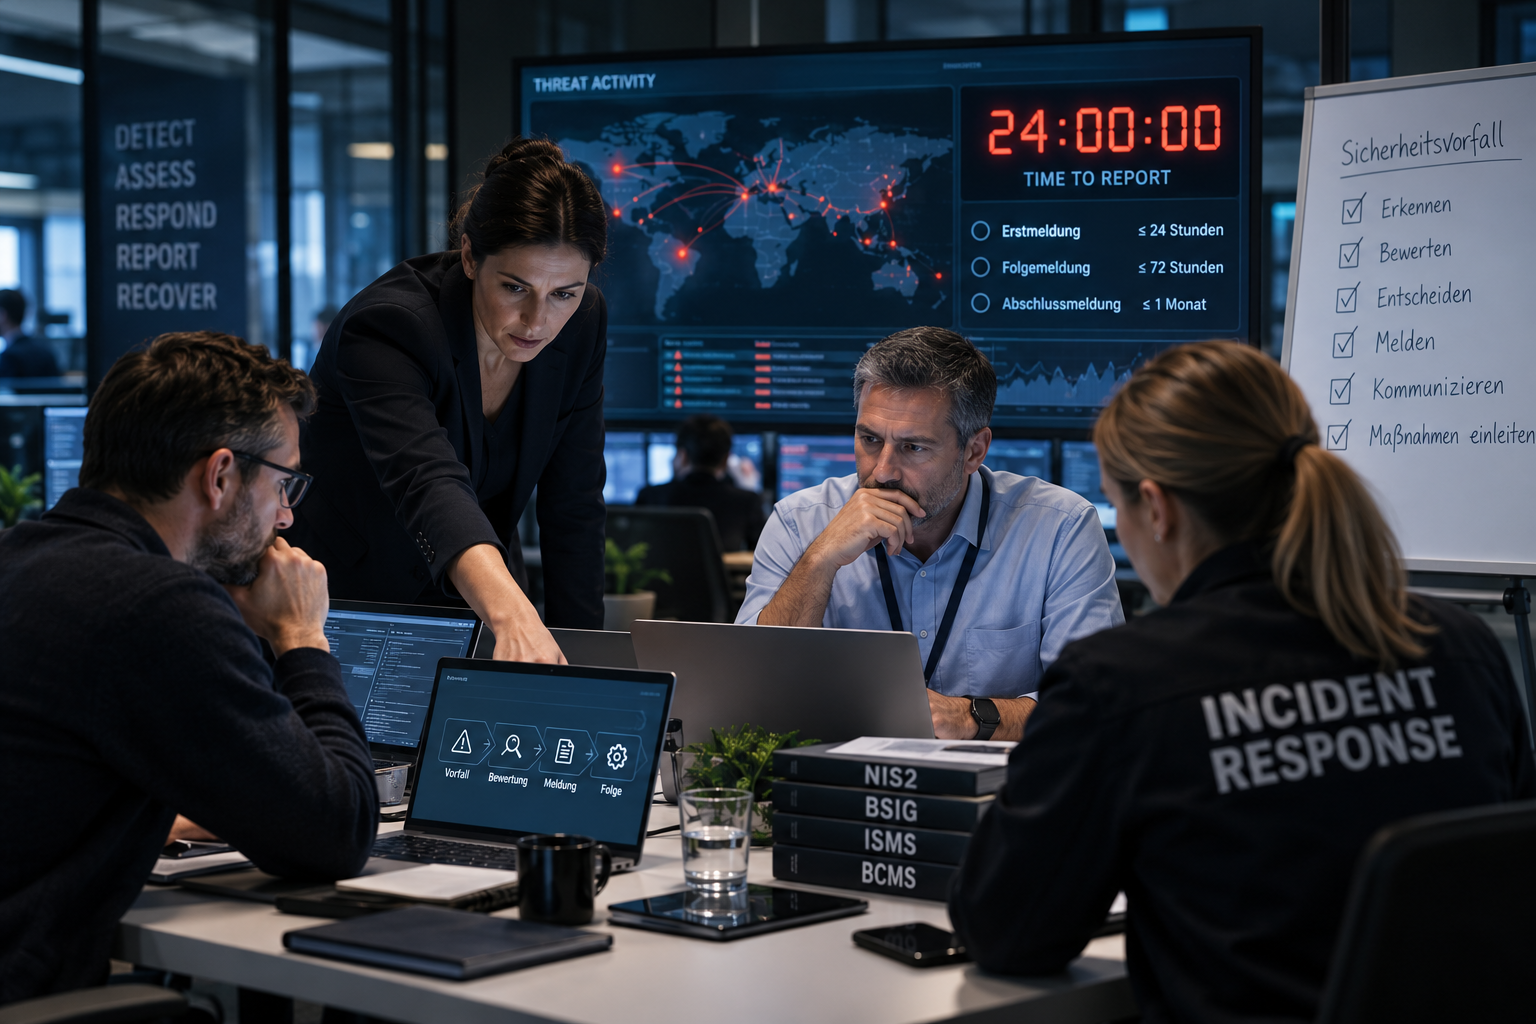
NIS2-Meldepflicht in der Praxis: Sind Unternehmen für den 24-Stunden-Ernstfall vorbereitet?
NIS2 verlangt bei erheblichen Sicherheitsvorfällen schnelles Handeln. So organisieren Unternehmen Bewertung, Eskalation und Meldung nach § 32 BSIG.