Das KRITIS-Dachgesetz schafft einen Rahmen für die physische Resilienz kritischer Anlagen, während NIS2-Pflichten nach dem BSIG bereits gelten. Ein integriertes Steuerungsmodell verbindet Objektschutz, Cybersecurity, Notstrom, Lieferketten, Krisenmanagement und BCMS – ohne die unterschiedlichen Rechtsregime zu vermischen.
Informationssicherheit / KRITIS
Veröffentlicht am:
Drohnen über KRITIS-Anlagen: Detektion, Alarmierung und Krisenmanagement wirksam vorbereiten
Drohnenvorfälle erfordern bei Betreibern kritischer Anlagen eine belastbare Ereigniskette – von der Risikoanalyse über die Detektion bis zur Behördenübergabe und Betriebsfortführung. Der Beitrag zeigt, wie Zuständigkeiten, Alarmstufen, Beweissicherung und Krisenprozesse drohnenspezifisch vorbereitet werden können.
KRITIS
Veröffentlicht am:
KRITIS-Dachgesetz in Kraft, Verordnungen offen: Was Betreiber kritischer Anlagen jetzt vorbereiten sollten
Das KRITIS-Dachgesetz gilt, doch die KRITIS-Verordnung zur verbindlichen Bestimmung kritischer Anlagen steht noch aus. Unternehmen können Betroffenheitsanalyse, Nachweisstruktur, Risiko- und Resilienzplanung dennoch bereits regelungsrobust vorbereiten.
IT-Compliance / KRITIS
Veröffentlicht am:
Microsoft 365 in kritischen Infrastrukturen: Wie viel Cloud verträgt die Versorgung?
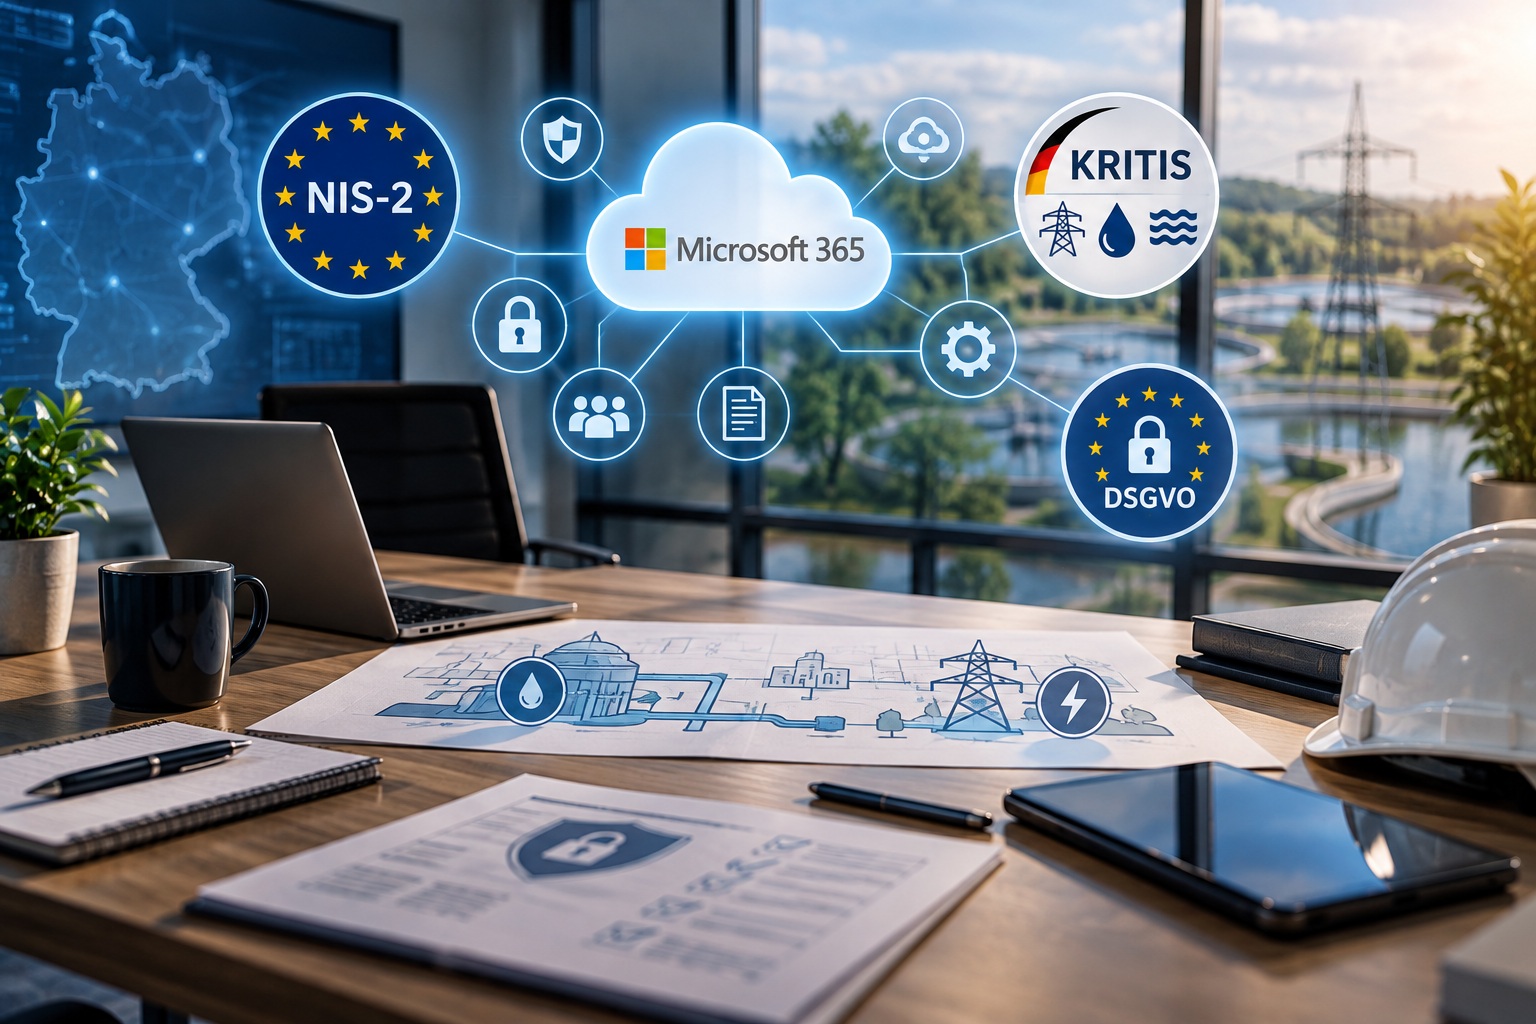
Kann Microsoft 365 bei Strom- und Wasserversorgern eingesetzt werden? NIS2, KRITIS und DSGVO verlangen vor allem kontrollierbare Cloud-Risiken.
BCMS / CER / KRITIS
Veröffentlicht am:
Hybride Bedrohungen gegen KRITIS: Objektschutz, Lagebild und Krisenmanagement verzahnen
Hybride Bedrohungen verbinden Sabotage, Cyberangriffe, Drohnensichtungen und Desinformation zu komplexen Störungslagen. KRITIS-Betreiber benötigen deshalb einen abgestimmten Rahmen aus risikobasiertem Objektschutz, integriertem Lagebild, Krisenorganisation, Ersatzversorgung und Wiederanlauf.