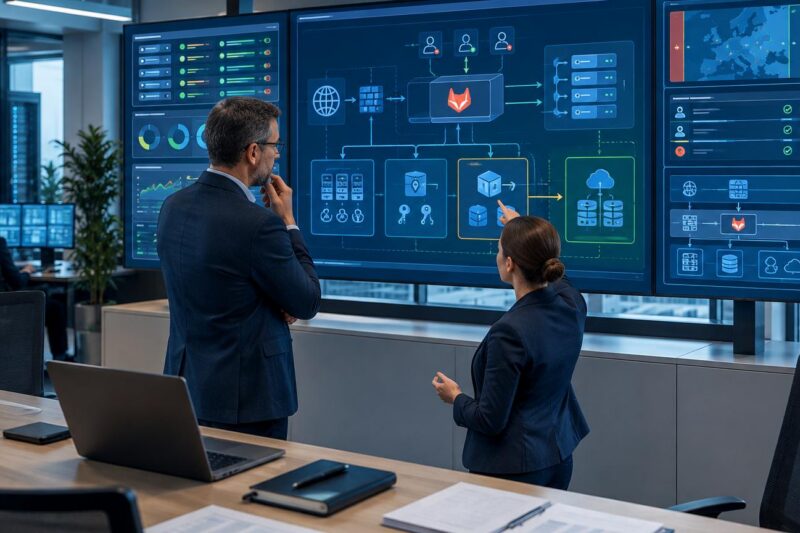
Die aktiv ausgenutzte Schwachstelle CVE-2026-97229 zeigt, dass selbst verwaltete GitLab-Instanzen Teil der produktionskritischen Vertrauenskette sind. Entscheidend sind neben dem Upgrade auch öffentliche Projekte, Registrierungsregeln, CI/CD-Secrets, Runner und Deployment-Identitäten.