Die aktiv ausgenutzte Schwachstelle CVE-2026-76519 zeigt, warum Secure Email Gateways als besonders kritische Vertrauensgrenzen behandelt werden sollten. Neben der Behebung sind belastbare Entscheidungen zu Telemetrie, Managementzugängen, Cluster-Vertrauen und Restrisiken erforderlich.
Organisation
LiteLLM: Release-Kette absichern
Der LiteLLM-Vorfall zeigt, wie ein offengelegtes, nicht widerrufenes Secret zur Übernahme einer Release-Kette führen kann. Entscheidend sind getrennte Release-Identitäten, kontrollierte CI/CD-Workflows, überprüfbare Artefakt-Provenance und ein Incident-Runbook für bereits verteilte Pakete und Images.
Sichere Beschaffung im Krankenhaus
Cybersecurity-Anforderungen müssen im Krankenhaus den gesamten Beschaffungszyklus prägen: von der Risikoanalyse über die Auswahl bis zum sicheren Betrieb. Besonders bei vernetzter Medizintechnik entscheiden Updatefähigkeit, Fernwartung und belastbare Incident-Schnittstellen über klinische Resilienz.
Vom Scan zur manuellen Intrusion
Die Integrity-Tech-Warnung zeigt ein Angriffsmuster vom automatisierten Scanning über Botnet-Aufklärung bis zu manuellen Folgeaktivitäten. Entscheidend ist ein Betriebsmodell, das externes Exposure, Telemetrie und Eskalationswege funktionsübergreifend verbindet.
Integrity Tech: Kompromissprüfung
Die internationale Warnung zu Integrity Technology Group liefert konkrete Ansatzpunkte für einen zeitlich begrenzten Threat Hunt. Entscheidend sind ein rückblickendes Exposure-Review, die Prüfung von Identitäts- und Mailbox-Telemetrie sowie vorab definierte Eskalationskriterien.
Drittrisiken konsistent steuern
DORA und die finalen EBA-Leitlinien behandeln ICT- und Non-ICT-Drittrisiken in unterschiedlichen Regimen. Für gemischte Leistungsbeziehungen benötigen Finanzunternehmen eine belastbare Klassifikation, gemeinsame Datenmodelle und funktionale Exit-Szenarien.
UK Cyber Security and Resilience Bill
Der britische Cyber Security and Resilience Bill ist noch kein geltendes Recht, konkretisiert aber die regulatorische Aufmerksamkeit für MSPs, Rechenzentren und kritische Lieferanten. Für Unternehmen mit UK-Bezug und NIS2-Programme bietet der Entwurf Impulse für Dienstleisterinventare, Incident Response und Krisenkommunikation.
CRA-Meldepflicht seit 11. September 2026
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle nach dem Cyber Resilience Act melden. Der Beitrag zeigt, wie Unternehmen die ENISA Single Reporting Platform, Rollen, Datenfelder, Fristen und manuelle Übermittlungen operativ beherrschbar organisieren.
Microsoft 365 in kritischen Infrastrukturen
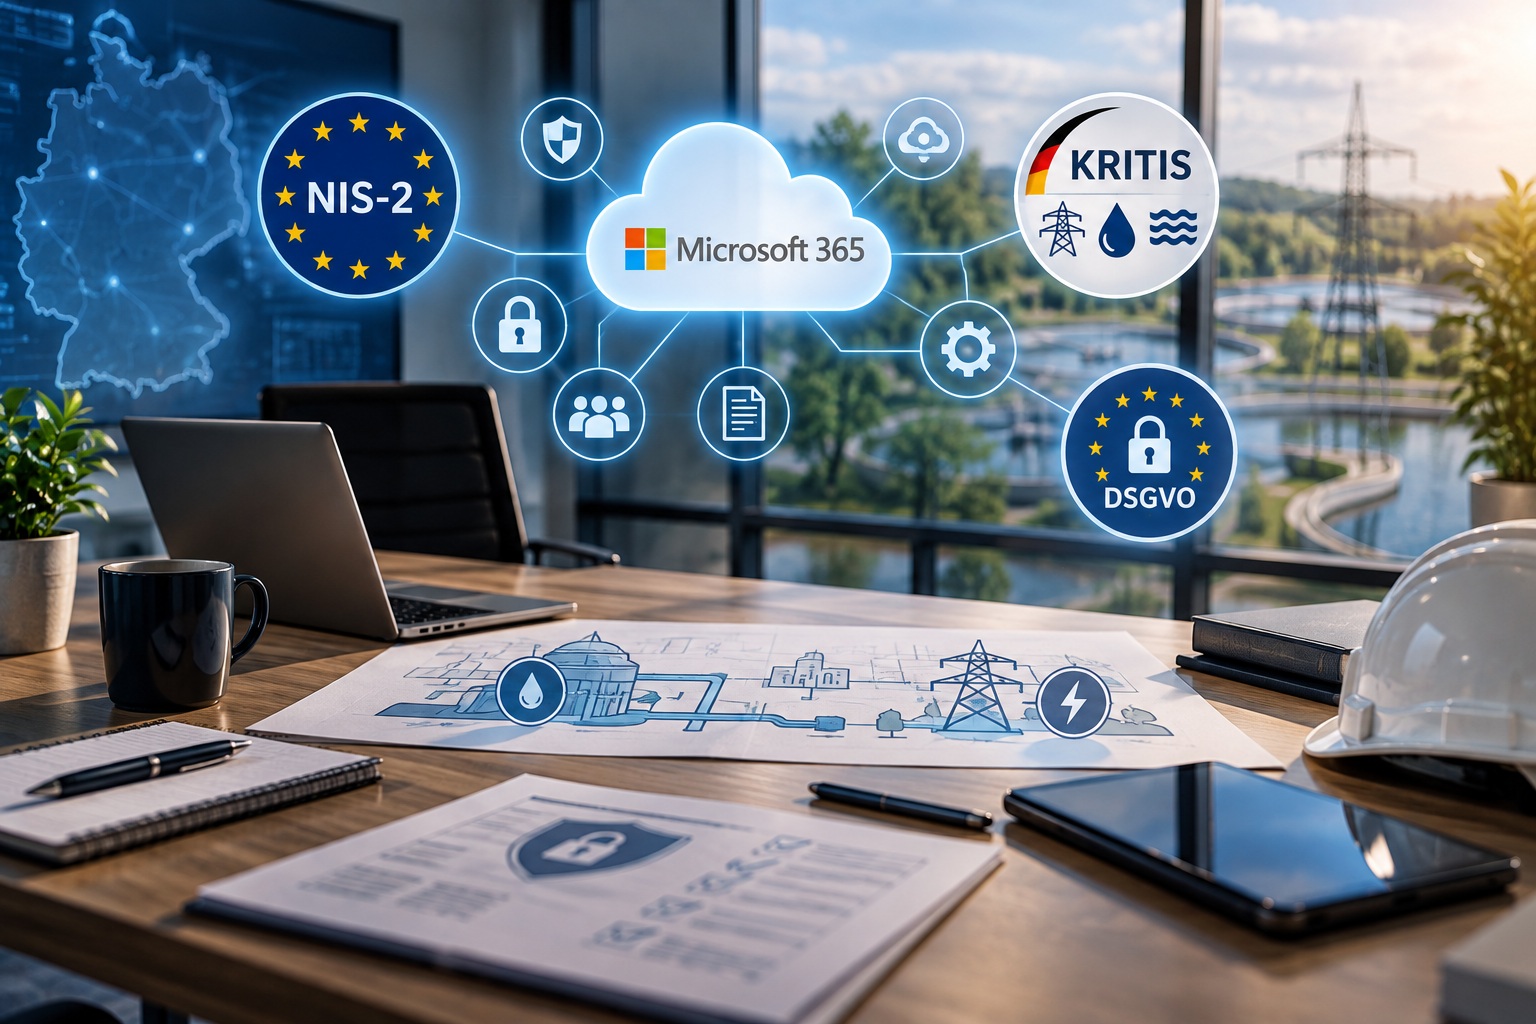
Kann Microsoft 365 bei Strom- und Wasserversorgern eingesetzt werden? NIS2, KRITIS und DSGVO verlangen vor allem kontrollierbare Cloud-Risiken.
Hybride Bedrohungen gegen KRITIS
Hybride Bedrohungen verbinden Sabotage, Cyberangriffe, Drohnensichtungen und Desinformation zu komplexen Störungslagen. KRITIS-Betreiber benötigen deshalb einen abgestimmten Rahmen aus risikobasiertem Objektschutz, integriertem Lagebild, Krisenorganisation, Ersatzversorgung und Wiederanlauf.