CRA-Meldungen beginnen nicht mit jeder neuen CVE oder jedem Lieferantenhinweis. Entscheidend sind eine belastbare Triage, der dokumentierte Kenntniszeitpunkt sowie der Produkt-, Versions- und Komponentenbezug.
CRA-Meldungen beginnen nicht mit jeder neuen CVE oder jedem Lieferantenhinweis. Entscheidend sind eine belastbare Triage, der dokumentierte Kenntniszeitpunkt sowie der Produkt-, Versions- und Komponentenbezug.
MSPs und MSSPs verbinden Kunden mit Cloud-, Software- und weiteren Lieferanten. Belastbare Verträge machen Sicherheitsleistungen, Nachweise, Unterauftragnehmer und Incident-Schnittstellen überprüfbar.
Das KRITIS-Dachgesetz schafft einen Rahmen für die physische Resilienz kritischer Anlagen, während NIS2-Pflichten nach dem BSIG bereits gelten. Ein integriertes Steuerungsmodell verbindet Objektschutz, Cybersecurity, Notstrom, Lieferketten, Krisenmanagement und BCMS – ohne die unterschiedlichen Rechtsregime zu vermischen.
Nach der NIS2-Registrierung rückt die nachweisbare Umsetzung der gesetzlichen Sicherheitsanforderungen in den Mittelpunkt. Der Beitrag zeigt, wie Unternehmen Governance, Risikobehandlung, Lieferantensteuerung, Incident Response und Management-Reporting aufsichtsbereit organisieren.
Seit dem 11. September 2026 gelten für Hersteller neue CRA-Meldepflichten für aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle. Entscheidend sind belastbare Produkt-Triage, ein geübter SRP-Prozess und die getrennte, aber koordinierte Bewertung möglicher NIS2-Pflichten.
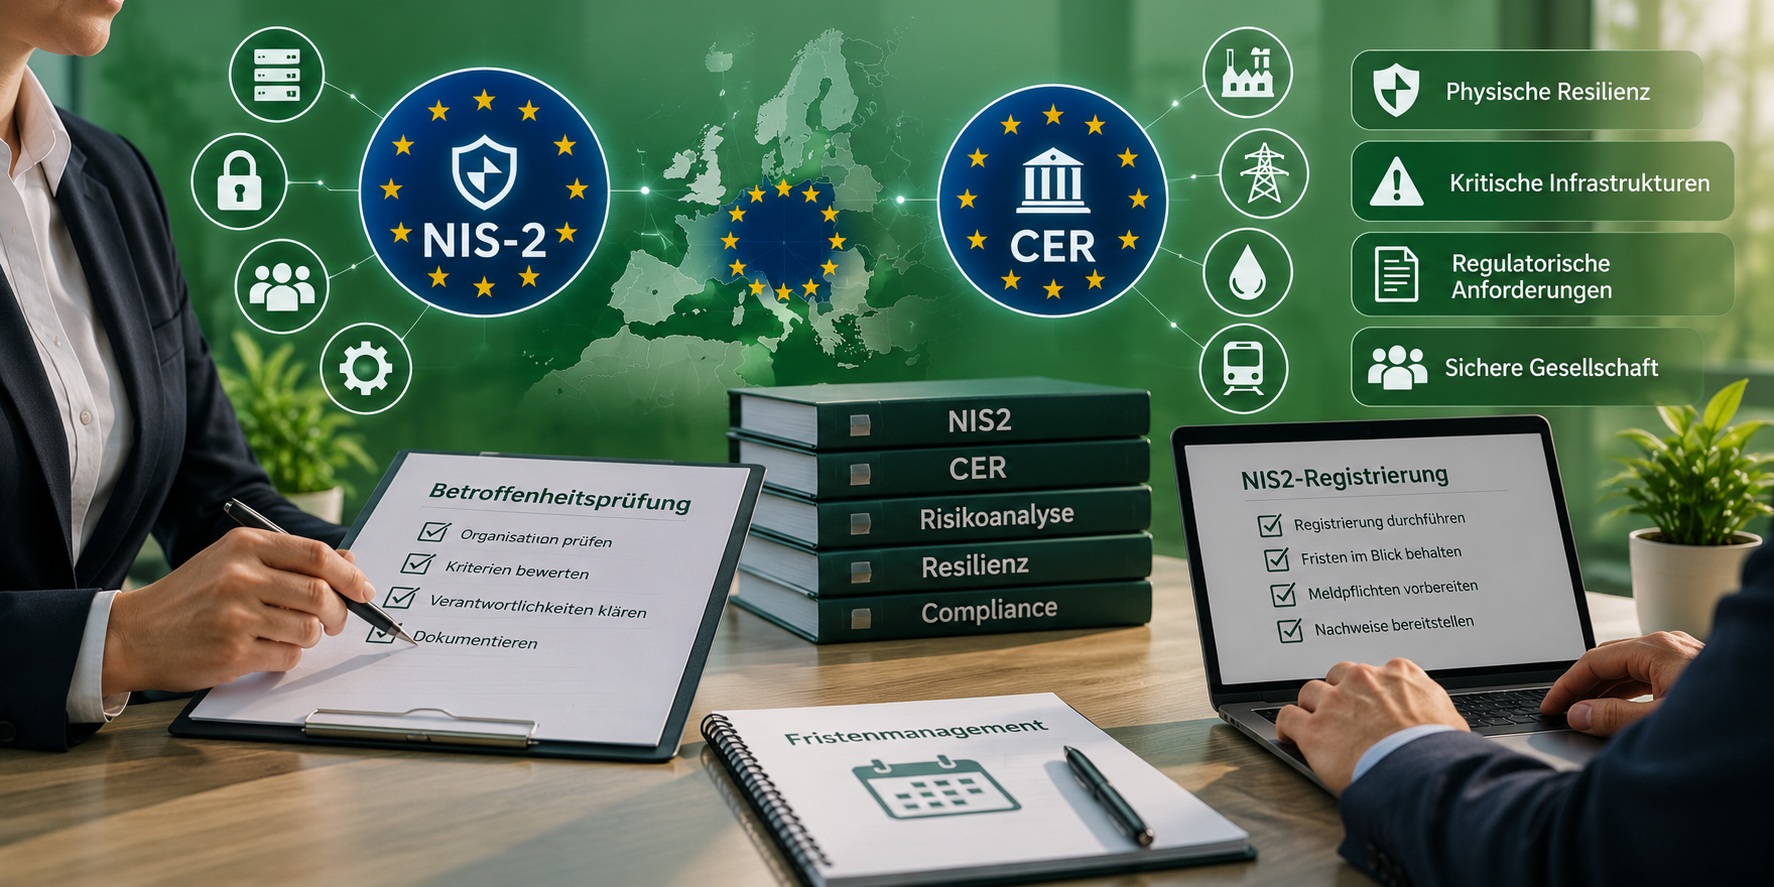
Öffentliche Registrierungszahlen liefern lediglich ein Lagebild und ersetzen keine Prüfung der einzelnen Rechtseinheit. Entscheidend sind eine belastbare Betroffenheitsdokumentation, die fortlaufende Dreimonatsfrist nach § 33 BSIG sowie belastbare Prozesse für Datenpflege, Risikomanagement und Meldungen.
Die Niederlande haben NIS2 und CER seit August 2026 umgesetzt. Was läuft gut, wo bestehen Probleme und wie unterscheidet sich der Ansatz von Deutschland?
Cybersecurity lässt sich unter NIS2 nicht mehr ausschließlich als Aufgabe der IT-Abteilung behandeln. Die Geschäftsleitung hat explizite Pflichten und haftet unter Umständen.
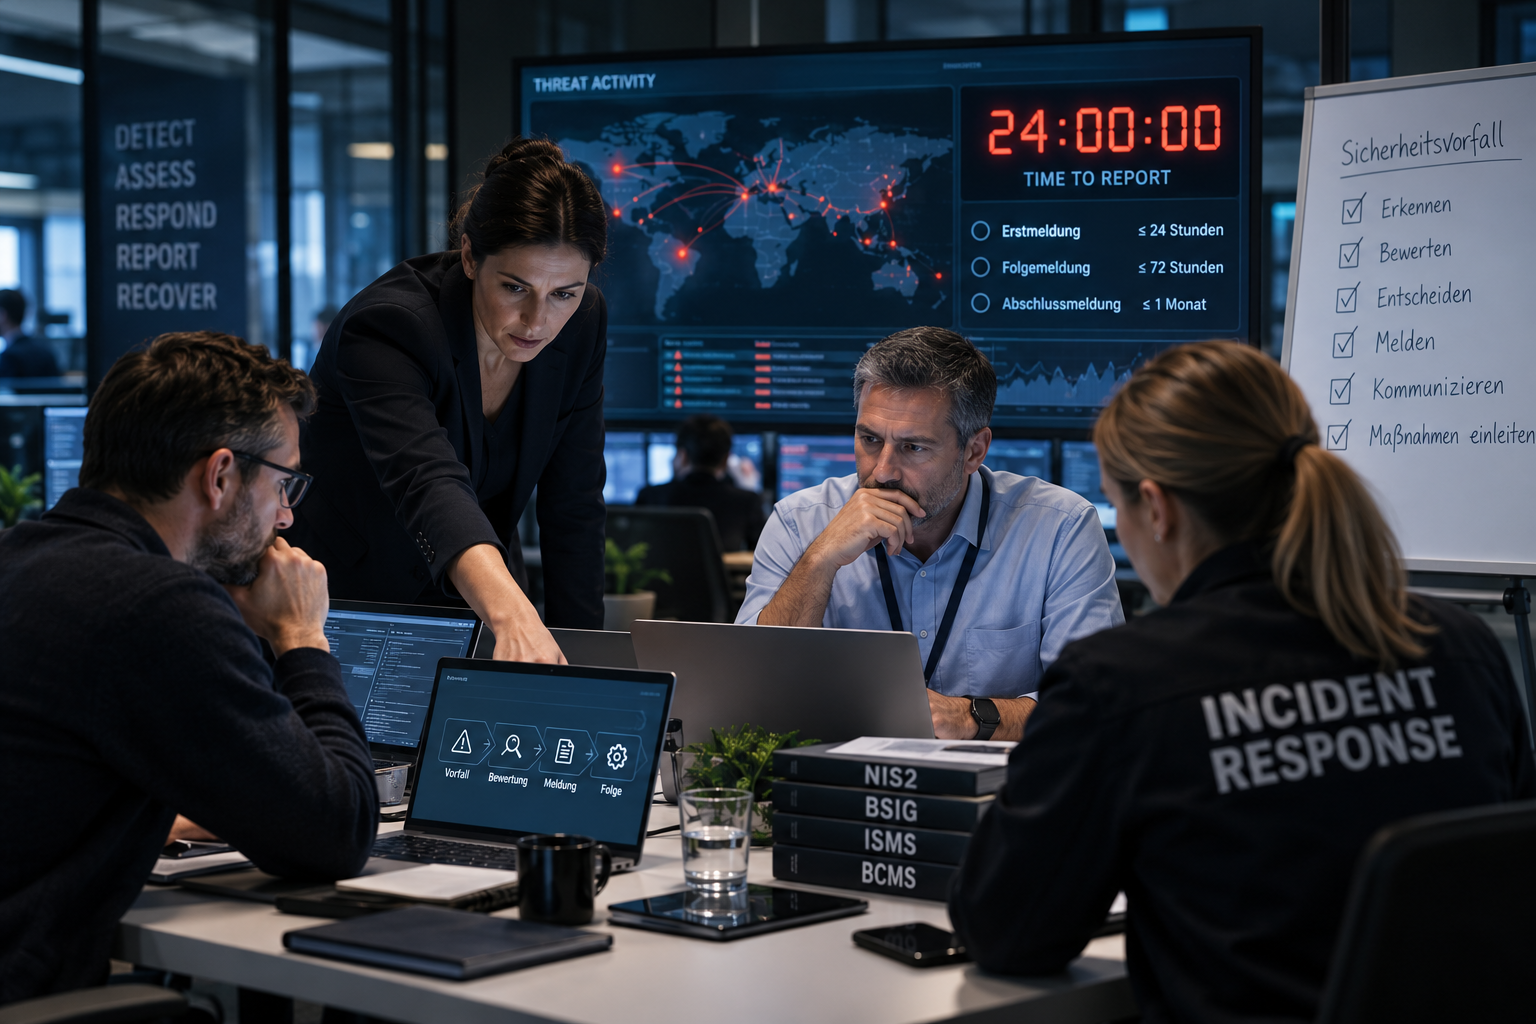
NIS2 verlangt bei erheblichen Sicherheitsvorfällen schnelles Handeln. So organisieren Unternehmen Bewertung, Eskalation und Meldung nach § 32 BSIG.