Die aktiv ausgenutzte Schwachstelle CVE-2026-76519 zeigt, warum Secure Email Gateways als besonders kritische Vertrauensgrenzen behandelt werden sollten. Neben der Behebung sind belastbare Entscheidungen zu Telemetrie, Managementzugängen, Cluster-Vertrauen und Restrisiken erforderlich.
ISMS
LiteLLM: Release-Kette absichern
Der LiteLLM-Vorfall zeigt, wie ein offengelegtes, nicht widerrufenes Secret zur Übernahme einer Release-Kette führen kann. Entscheidend sind getrennte Release-Identitäten, kontrollierte CI/CD-Workflows, überprüfbare Artefakt-Provenance und ein Incident-Runbook für bereits verteilte Pakete und Images.
Sichere Beschaffung im Krankenhaus
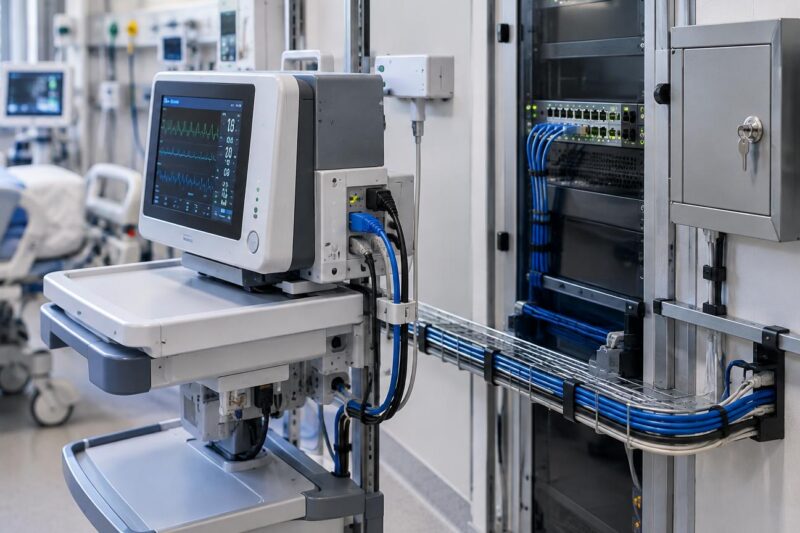
Cybersecurity-Anforderungen müssen im Krankenhaus den gesamten Beschaffungszyklus prägen: von der Risikoanalyse über die Auswahl bis zum sicheren Betrieb. Besonders bei vernetzter Medizintechnik entscheiden Updatefähigkeit, Fernwartung und belastbare Incident-Schnittstellen über klinische Resilienz.
Vom Scan zur manuellen Intrusion
Die Integrity-Tech-Warnung zeigt ein Angriffsmuster vom automatisierten Scanning über Botnet-Aufklärung bis zu manuellen Folgeaktivitäten. Entscheidend ist ein Betriebsmodell, das externes Exposure, Telemetrie und Eskalationswege funktionsübergreifend verbindet.
Integrity Tech: Kompromissprüfung
Die internationale Warnung zu Integrity Technology Group liefert konkrete Ansatzpunkte für einen zeitlich begrenzten Threat Hunt. Entscheidend sind ein rückblickendes Exposure-Review, die Prüfung von Identitäts- und Mailbox-Telemetrie sowie vorab definierte Eskalationskriterien.
Drittrisiken konsistent steuern
DORA und die finalen EBA-Leitlinien behandeln ICT- und Non-ICT-Drittrisiken in unterschiedlichen Regimen. Für gemischte Leistungsbeziehungen benötigen Finanzunternehmen eine belastbare Klassifikation, gemeinsame Datenmodelle und funktionale Exit-Szenarien.