NIS2, KRITIS und DSGVO verfolgen gemeinsame Sicherheitsziele – können aber Zielkonflikte erzeugen. So arbeiten ISB und Datenschutz sinnvoll zusammen.
NIS2, KRITIS und DSGVO verfolgen gemeinsame Sicherheitsziele – können aber Zielkonflikte erzeugen. So arbeiten ISB und Datenschutz sinnvoll zusammen.
Hybride Bedrohungen verbinden Sabotage, Cyberangriffe, Drohnensichtungen und Desinformation zu komplexen Störungslagen. KRITIS-Betreiber benötigen deshalb einen abgestimmten Rahmen aus risikobasiertem Objektschutz, integriertem Lagebild, Krisenorganisation, Ersatzversorgung und Wiederanlauf.
Cybersecurity lässt sich unter NIS2 nicht mehr ausschließlich als Aufgabe der IT-Abteilung behandeln. Die Geschäftsleitung hat explizite Pflichten und haftet unter Umständen.
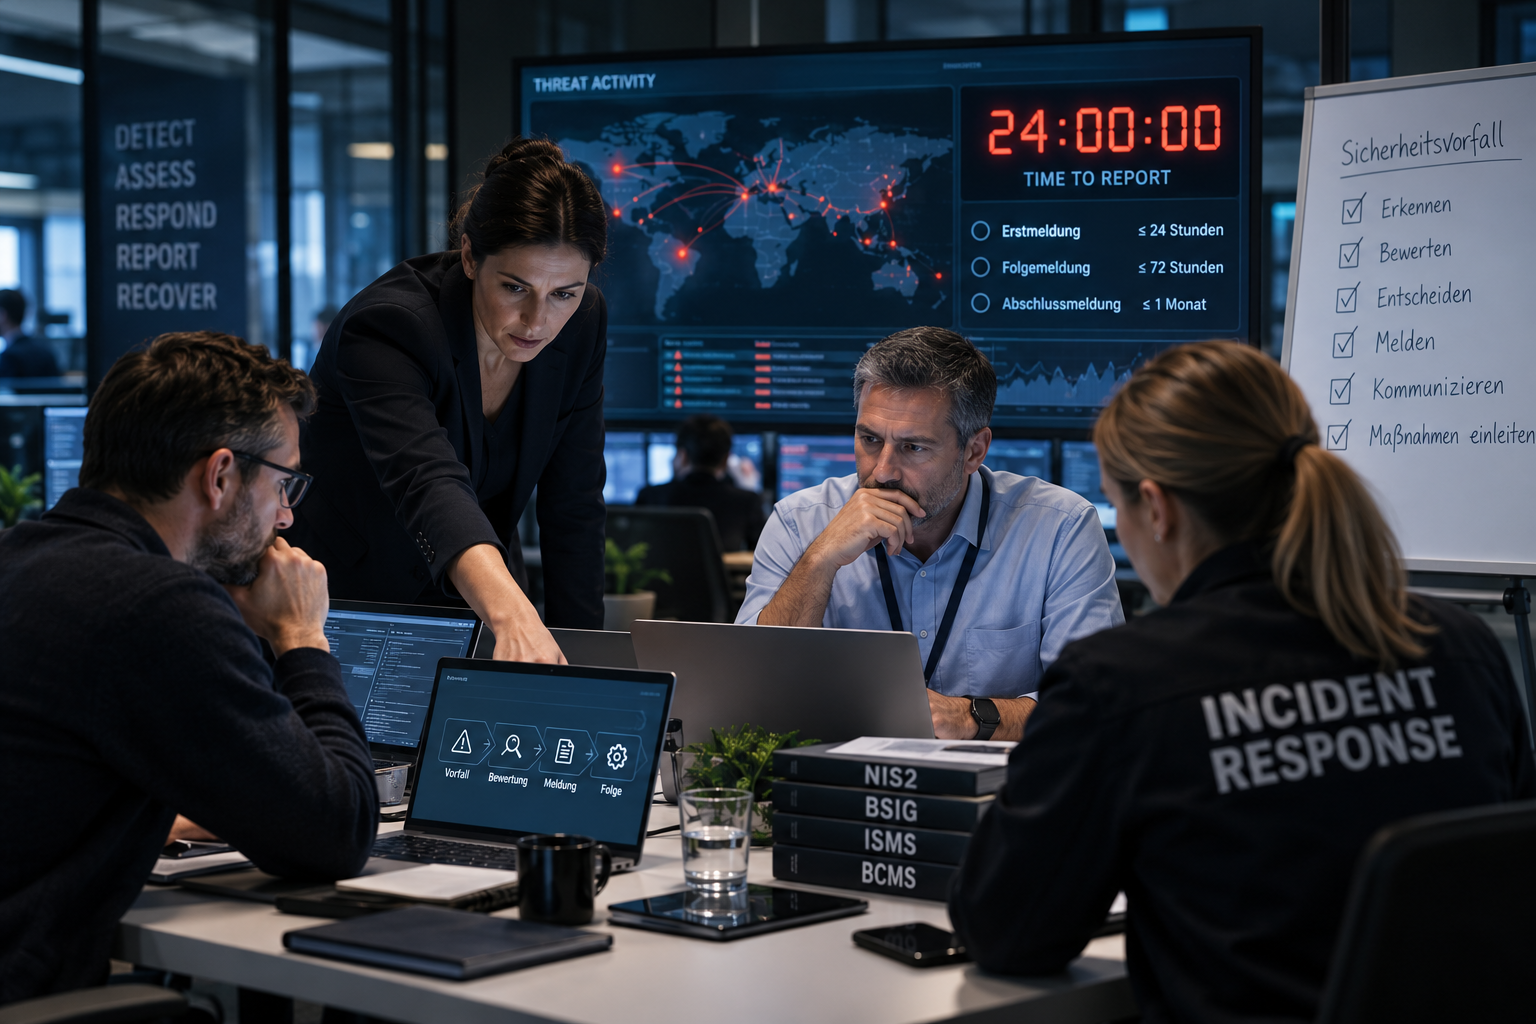
NIS2 verlangt bei erheblichen Sicherheitsvorfällen schnelles Handeln. So organisieren Unternehmen Bewertung, Eskalation und Meldung nach § 32 BSIG.