KI-Agenten erweitern Unternehmenssysteme um autonome Tool-Nutzung, Retrieval und Memory. Vor dem Produktiveinsatz müssen Unternehmen insbesondere Identitäten, Berechtigungen, Policy Enforcement, menschliche Freigaben, Protokollierung und Notfallverfahren belastbar gestalten.
DORA und EBA-Leitlinien
Die finalen EBA-Leitlinien zum Non-ICT-Drittparteirisiko erweitern die bisherige Auslagerungssteuerung zu einem lebenszyklusorientierten Steuerungsansatz. Finanzunternehmen sollten DORA- und EBA-Anforderungen in einem gemeinsamen Betriebsmodell verbinden, ohne die unterschiedlichen regulatorischen Regime zu vermischen.
AI Act nach dem KI-Omnibus
Die Digital-Omnibus-Verordnung zur KI verschiebt bestimmte Hochrisiko-Pflichten der KI-Verordnung, nicht jedoch den AI Act insgesamt. Unternehmen müssen Transparenz, KI-Kompetenz und eine belastbare KI-Governance weiterhin zeitnah steuern.
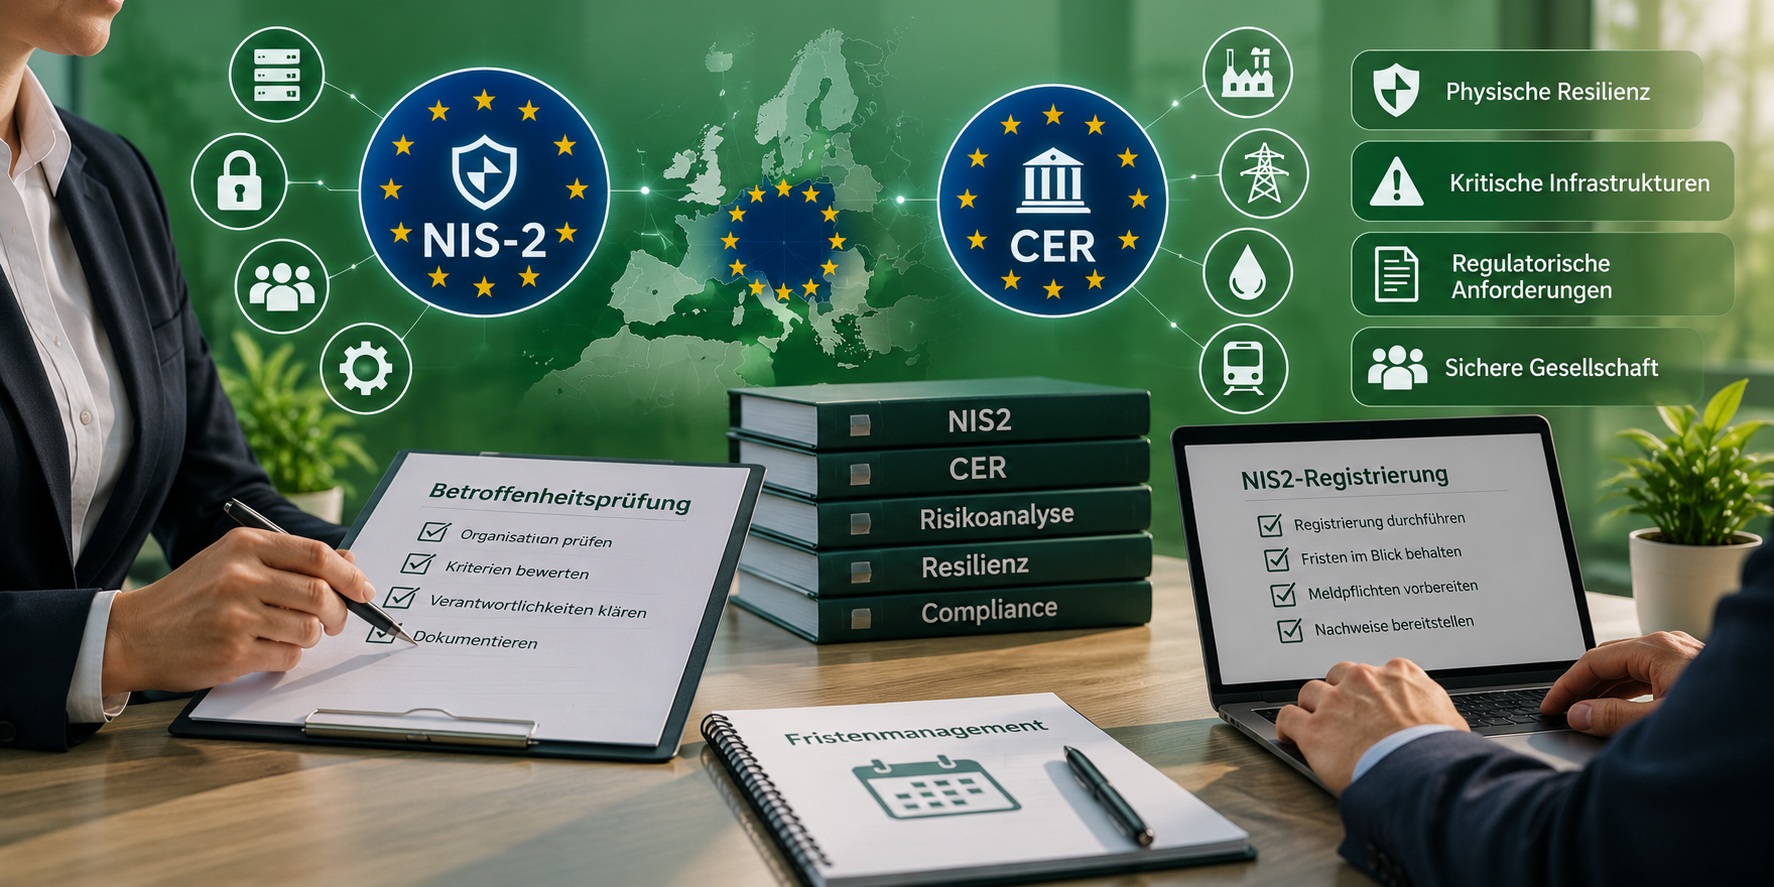
KRITIS-Dachgesetz und NIS2 gemeinsam umsetzen
Das KRITIS-Dachgesetz schafft einen Rahmen für die physische Resilienz kritischer Anlagen, während NIS2-Pflichten nach dem BSIG bereits gelten. Ein integriertes Steuerungsmodell verbindet Objektschutz, Cybersecurity, Notstrom, Lieferketten, Krisenmanagement und BCMS – ohne die unterschiedlichen Rechtsregime zu vermischen.
NIS2-Registrierung erledigt – und jetzt?
Nach der NIS2-Registrierung rückt die nachweisbare Umsetzung der gesetzlichen Sicherheitsanforderungen in den Mittelpunkt. Der Beitrag zeigt, wie Unternehmen Governance, Risikobehandlung, Lieferantensteuerung, Incident Response und Management-Reporting aufsichtsbereit organisieren.
Drohnen: Detektion, Alarmierung und Krisenmanagement
Drohnenvorfälle erfordern bei Betreibern kritischer Anlagen eine belastbare Ereigniskette – von der Risikoanalyse über die Detektion bis zur Behördenübergabe und Betriebsfortführung. Der Beitrag zeigt, wie Zuständigkeiten, Alarmstufen, Beweissicherung und Krisenprozesse drohnenspezifisch vorbereitet werden können.
CRA-Meldepflichten seit September 2026
Seit dem 11. September 2026 gelten für Hersteller neue CRA-Meldepflichten für aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle. Entscheidend sind belastbare Produkt-Triage, ein geübter SRP-Prozess und die getrennte, aber koordinierte Bewertung möglicher NIS2-Pflichten.
NIS2-Registrierung nach der Zahlendebatte
Öffentliche Registrierungszahlen liefern lediglich ein Lagebild und ersetzen keine Prüfung der einzelnen Rechtseinheit. Entscheidend sind eine belastbare Betroffenheitsdokumentation, die fortlaufende Dreimonatsfrist nach § 33 BSIG sowie belastbare Prozesse für Datenpflege, Risikomanagement und Meldungen.
KRITIS-Dachgesetz in Kraft, Verordnungen offen
Das KRITIS-Dachgesetz gilt, doch die KRITIS-Verordnung zur verbindlichen Bestimmung kritischer Anlagen steht noch aus. Unternehmen können Betroffenheitsanalyse, Nachweisstruktur, Risiko- und Resilienzplanung dennoch bereits regelungsrobust vorbereiten.
NIS2 und CER in den Niederlanden
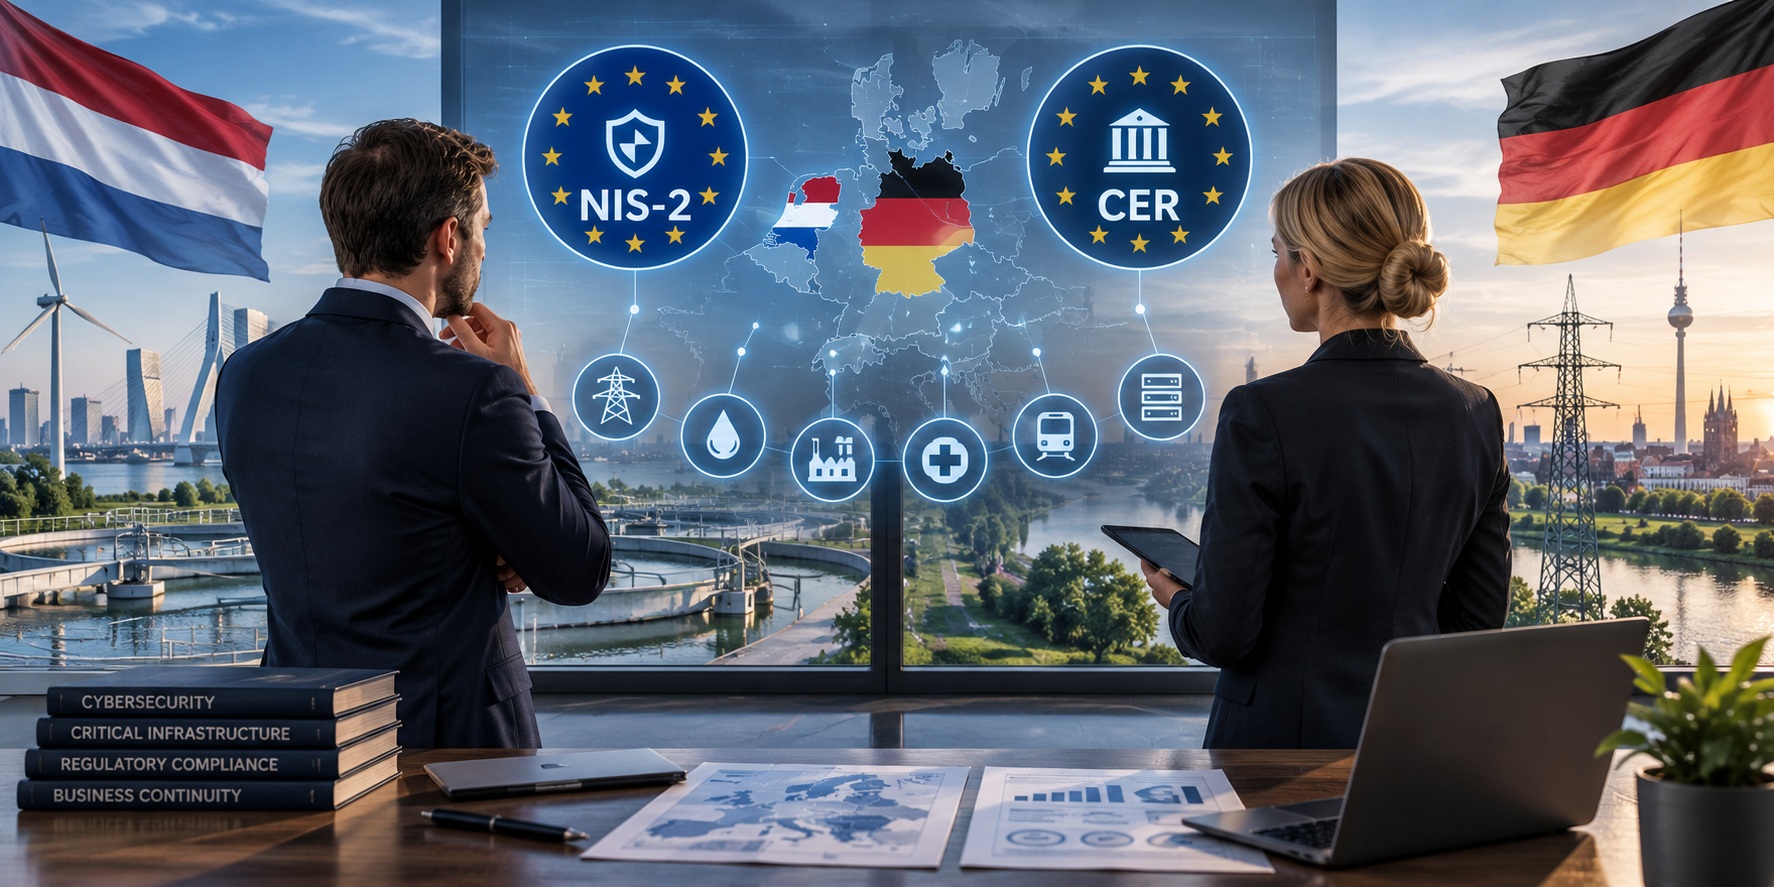
Die Niederlande haben NIS2 und CER seit August 2026 umgesetzt. Was läuft gut, wo bestehen Probleme und wie unterscheidet sich der Ansatz von Deutschland?