Seit August 2026 sind zentrale AI-Act-Pflichten vollziehbar, obwohl Anforderungen für Hochrisiko-KI später gelten. Unternehmen benötigen jetzt belastbare Nachweise für Transparenz, KI-Literacy, Lieferketten und Zuständigkeiten.
Seit August 2026 sind zentrale AI-Act-Pflichten vollziehbar, obwohl Anforderungen für Hochrisiko-KI später gelten. Unternehmen benötigen jetzt belastbare Nachweise für Transparenz, KI-Literacy, Lieferketten und Zuständigkeiten.
CRA-Meldungen über die ENISA Single Reporting Platform verlangen mehr als Fristenkontrolle. Entscheidend sind belastbare Zeitstempel, vorgehaltene Produktdaten und klare Entscheidungsrechte zwischen PSIRT, Entwicklung, Legal und Kommunikation.
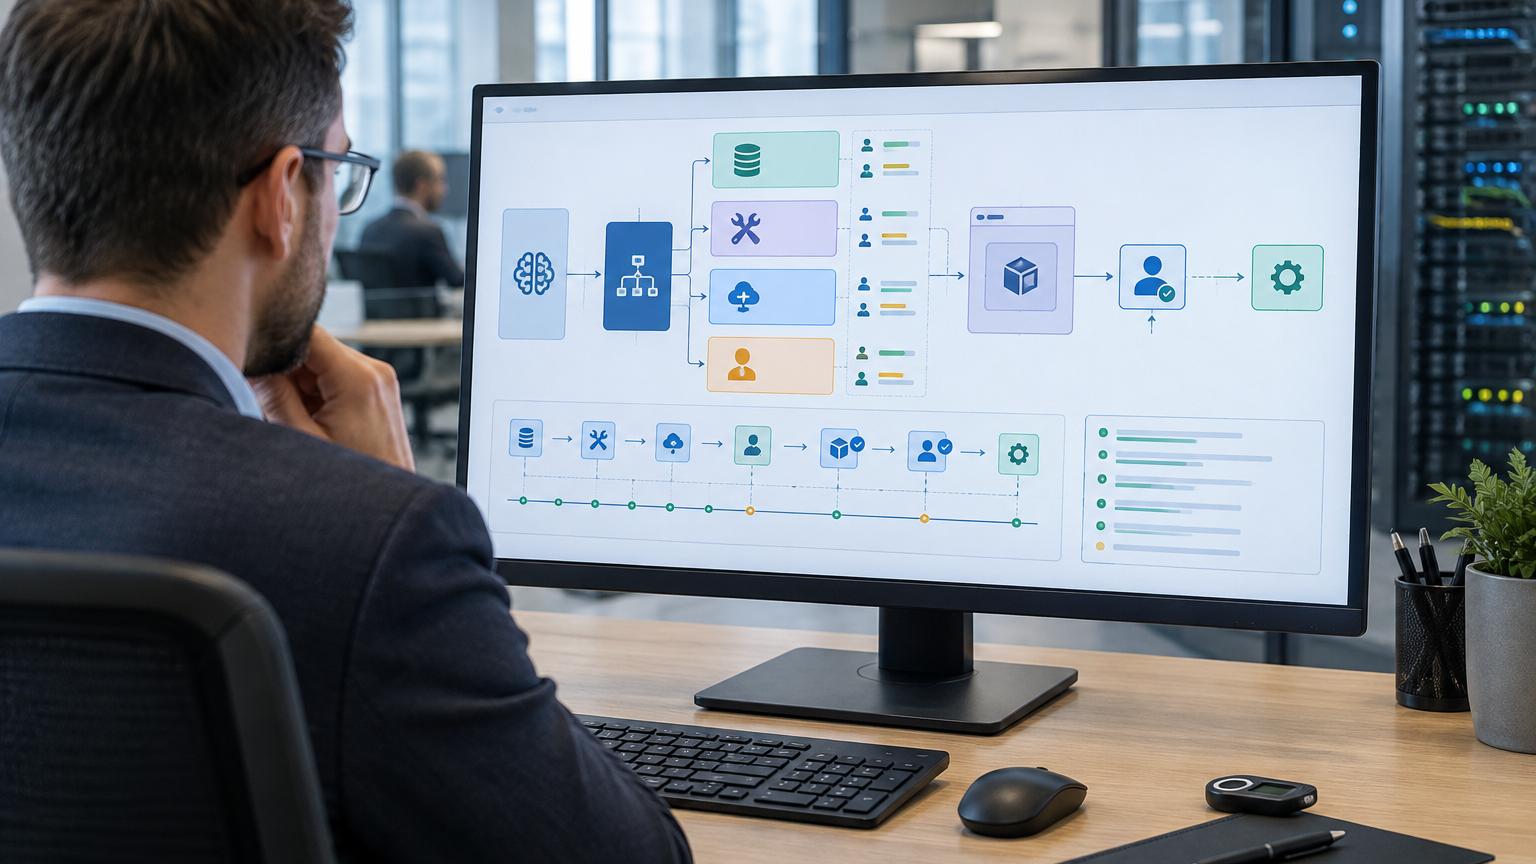
Bei Agentic AI liegen wesentliche Risiken nicht allein im Modell, sondern in dessen Verbindungen zu Daten, Tools, Identitäten und Ausführungsumgebungen. Der Beitrag zeigt, wie Unternehmen den Harness und Multi-Agent-Systeme in ISMS-, IAM- und Lieferantenprozesse einordnen können.
Die ESA Operational Instructions konkretisieren die praktische Bearbeitung von DORA-Meldungen für schwerwiegende IKT-Vorfälle. Finanzunternehmen sollten insbesondere Klassifikationslogik, Evidenzketten, Datenqualität und die Steuerung von Erst-, Zwischen- und Abschlussberichten überprüfen.
Der EUMSS-Kandidatenentwurf beschreibt ein mögliches europäisches Zertifizierungsmodell für klar abgegrenzte Managed Security Services. Für Kunden und MSSPs liefert er bereits heute ein praxisnahes Raster für Beschaffung, Incident Response, Servicekontinuität und Provider Governance.
Die ENISA Threat Landscape 2026 zeigt, warum hohe DDoS-Fallzahlen nicht automatisch das höchste Geschäftsrisiko bedeuten. Ein praxistaugliches Steuerungsmodell trennt Exposition, Schadenswirkung und Wiederherstellungsfähigkeit und übersetzt gemeinsame Eintrittspfade in priorisierte Maßnahmen.
Leistungsfähige KI-Modelle können die Zeit zwischen Schwachstellenfindung und Ausnutzung verkürzen. Für Finanzunternehmen rücken damit Remediation-Kapazität, gemeinsame technische Abhängigkeiten und getestete Wiederherstellungsfähigkeit stärker in den Mittelpunkt der DORA-Umsetzung.
Das KRITIS-Dachgesetz rückt die allgefahrenbezogene Resilienz kritischer Anlagen in den Mittelpunkt. Betreiber können Standortschutz, OT-Sicherheit, BCM und Krisenmanagement über gemeinsame Szenarien, Abhängigkeiten und Nachweise wirksamer verbinden, ohne unterschiedliche Rechtsgrundlagen zu vermischen.
Die Transparenzpflichten nach Artikel 50 AI Act gelten seit dem 2. August 2026. Unternehmen müssen Chatbots, KI-Agenten, synthetische Inhalte und Deepfakes anwendungsfallbezogen bewerten und belastbare Kennzeichnungs-, Freigabe- und Nachweisprozesse etablieren.
KI-Agenten erweitern Unternehmenssysteme um autonome Tool-Nutzung, Retrieval und Memory. Vor dem Produktiveinsatz müssen Unternehmen insbesondere Identitäten, Berechtigungen, Policy Enforcement, menschliche Freigaben, Protokollierung und Notfallverfahren belastbar gestalten.