Seit dem 11. September 2026 gelten die vorgezogenen CRA-Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle. Entscheidend ist ein belastbarer Prozess ab Kenntniserlangung – von der Triage über die SRP-Meldung bis zur Nutzerinformation.
ENISA 2026: Resilienz gezielt planen
Die ENISA Threat Landscape 2026 legt nahe, Sicherheitsprogramme entlang wiederkehrender Eintrittswege und kritischer digitaler Abhängigkeiten zu priorisieren. Entscheidend sind Identitätsschutz, Lieferkettensteuerung sowie belastbare Wiederanlauf- und Krisenprozesse.
Sichere Beschaffung im Krankenhaus
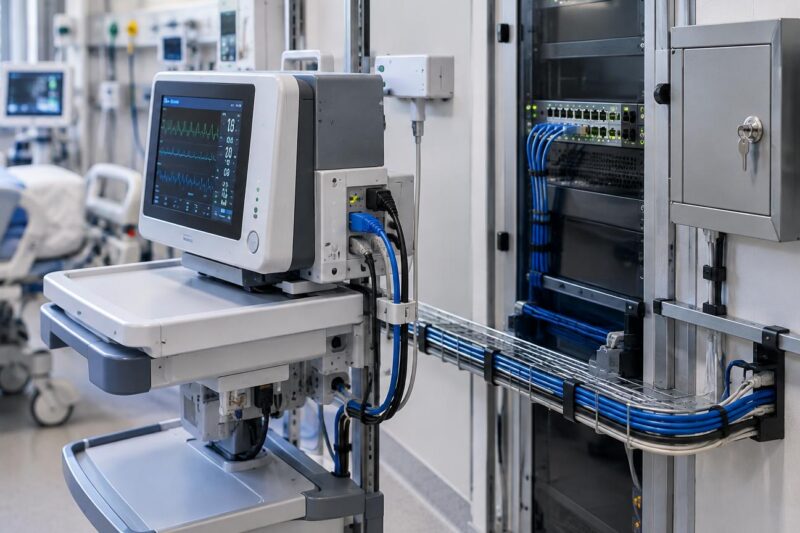
Cybersecurity-Anforderungen müssen im Krankenhaus den gesamten Beschaffungszyklus prägen: von der Risikoanalyse über die Auswahl bis zum sicheren Betrieb. Besonders bei vernetzter Medizintechnik entscheiden Updatefähigkeit, Fernwartung und belastbare Incident-Schnittstellen über klinische Resilienz.
Vom Scan zur manuellen Intrusion
Die Integrity-Tech-Warnung zeigt ein Angriffsmuster vom automatisierten Scanning über Botnet-Aufklärung bis zu manuellen Folgeaktivitäten. Entscheidend ist ein Betriebsmodell, das externes Exposure, Telemetrie und Eskalationswege funktionsübergreifend verbindet.
PHP2Shell: Runtimes sicher erfassen
PHP2Shell erfordert mehr als ein schnelles Update klassischer Webserver. Entscheidend sind ein belastbares Runtime-Inventar, die Priorisierung exponierter Systeme und eine forensisch saubere Remediation bei Containern, Appliances und EOL-Versionen.
Drittanbieter-Apps als Identitätsrisiko
Der ConnectWise-Cloud-Backup-Vorfall zeigt, weshalb Multi-Tenant-SaaS-Anwendungen im Microsoft-365-Tenant als privilegierte Drittanbieter-Identitäten gesteuert werden sollten. Entscheidend sind Berechtigungsinventar, belastbare Telemetrie, abgestufte Incident-Reaktion und klare Verantwortlichkeiten.
CRA-Triage für belastbare Meldungen
CRA-Meldungen beginnen nicht mit jeder neuen CVE oder jedem Lieferantenhinweis. Entscheidend sind eine belastbare Triage, der dokumentierte Kenntniszeitpunkt sowie der Produkt-, Versions- und Komponentenbezug.
Integrity Tech: Kompromissprüfung
Die internationale Warnung zu Integrity Technology Group liefert konkrete Ansatzpunkte für einen zeitlich begrenzten Threat Hunt. Entscheidend sind ein rückblickendes Exposure-Review, die Prüfung von Identitäts- und Mailbox-Telemetrie sowie vorab definierte Eskalationskriterien.
PHP2Shell: Abhängigkeiten steuern
Kritische PHP-Schwachstellen betreffen nicht nur eigene Webserver. Der Fall PHP2Shell zeigt, warum Asset Discovery, priorisierte Patch-Wellen und belastbare Lieferantenauskünfte über die gesamte Abhängigkeitenkette organisiert werden müssen.
NetScaler: Patchen reicht nicht
Aktiv ausgenutzte NetScaler-Schwachstellen erfordern mehr als ein schnelles Update. Bei Verdacht auf einen Kompromiss müssen Teams Patchen, Beweissicherung, IOC-Suche, Credential-Hygiene und eine vertrauenswürdige Wiederherstellung abgestimmt verbinden.