MSPs und MSSPs verbinden Kunden mit Cloud-, Software- und weiteren Lieferanten. Belastbare Verträge machen Sicherheitsleistungen, Nachweise, Unterauftragnehmer und Incident-Schnittstellen überprüfbar.
MSPs und MSSPs verbinden Kunden mit Cloud-, Software- und weiteren Lieferanten. Belastbare Verträge machen Sicherheitsleistungen, Nachweise, Unterauftragnehmer und Incident-Schnittstellen überprüfbar.
Die finale ESA-Q&A konkretisiert die Bewertung erfolgreicher, böswilliger und unbefugter Zugriffe bei DORA-Vorfällen. Entscheidend ist eine zweistufige Triage und ein versioniertes Berichtsobjekt, das Klassifikation, Evidenzen, Meldedaten und Abhilfemaßnahmen konsistent verbindet.
DORA und die finalen EBA-Leitlinien behandeln ICT- und Non-ICT-Drittrisiken in unterschiedlichen Regimen. Für gemischte Leistungsbeziehungen benötigen Finanzunternehmen eine belastbare Klassifikation, gemeinsame Datenmodelle und funktionale Exit-Szenarien.
Die ENISA Threat Landscape 2026 zeigt, wie stark Ransomware, Social Engineering und digitale Abhängigkeiten die Leistungserbringung gefährden können. Entscheidend ist eine Steuerung nach kritischen Geschäftsservices – einschließlich ihrer Identitäts-, Cloud-, Software- und Dienstleisterabhängigkeiten.
CVE-2026-21589 erfordert bei selbst betriebenen Atlassian-Data-Center-Instanzen mehr als ein schnelles Update. Entscheidend sind eine vollständige Inventur, die Bewertung der externen Erreichbarkeit sowie eine nachvollziehbare Kompromittierungsprüfung.
Seit August 2026 sind zentrale AI-Act-Pflichten vollziehbar, obwohl Anforderungen für Hochrisiko-KI später gelten. Unternehmen benötigen jetzt belastbare Nachweise für Transparenz, KI-Literacy, Lieferketten und Zuständigkeiten.
CRA-Meldungen über die ENISA Single Reporting Platform verlangen mehr als Fristenkontrolle. Entscheidend sind belastbare Zeitstempel, vorgehaltene Produktdaten und klare Entscheidungsrechte zwischen PSIRT, Entwicklung, Legal und Kommunikation.
Der EU-Aktionsplan für Cybersecurity und KI schafft keine neuen allgemeinen Unternehmenspflichten. Er verdeutlicht jedoch, wie Unternehmen KI-Risiken, Tests, Zugriffe und Lieferantensteuerung in bestehende Governance-Prozesse integrieren können.
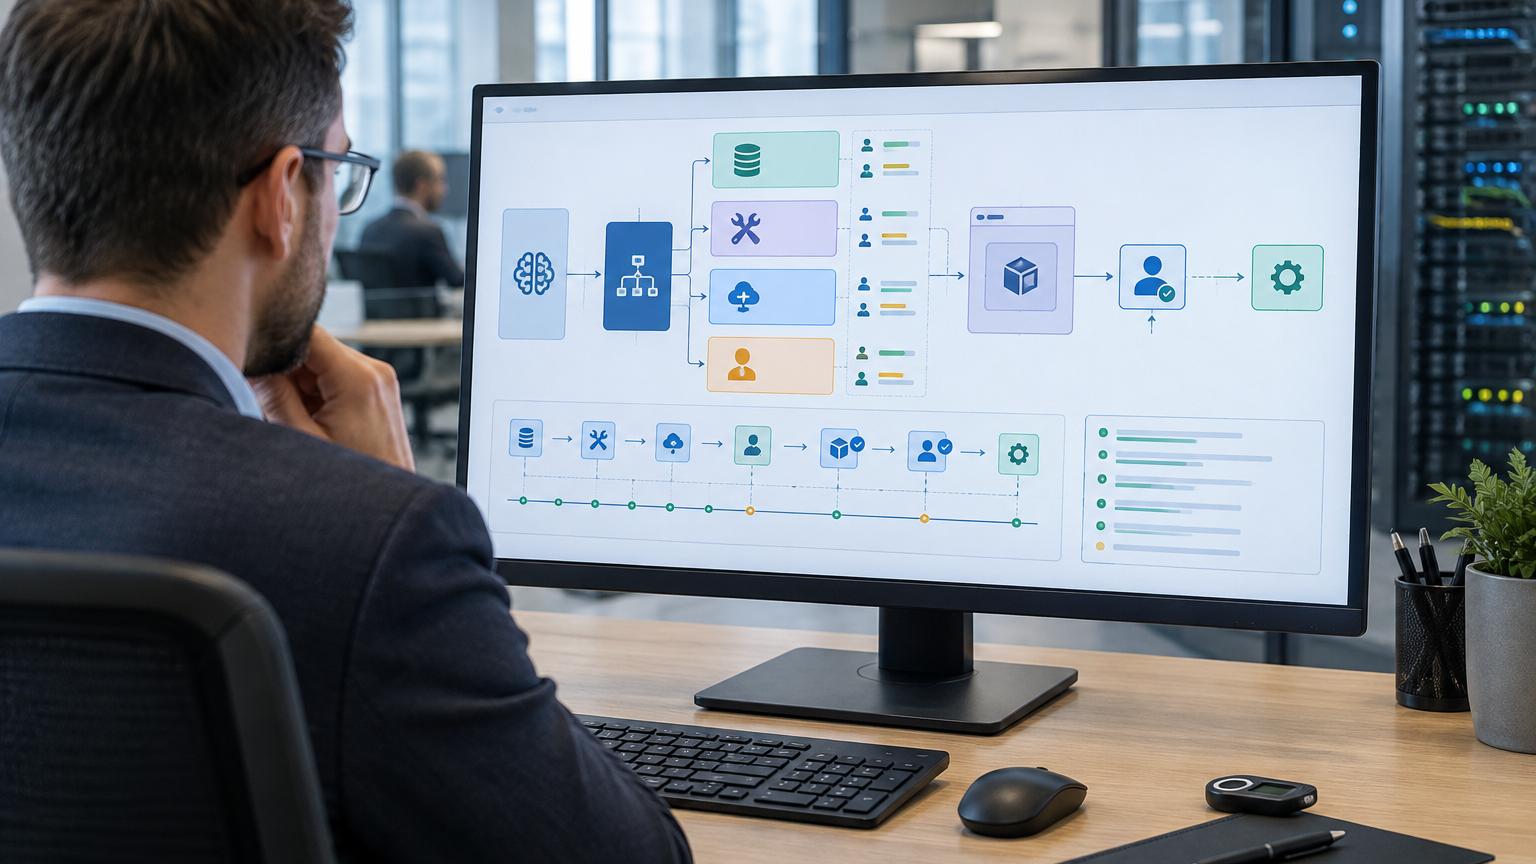
Bei Agentic AI liegen wesentliche Risiken nicht allein im Modell, sondern in dessen Verbindungen zu Daten, Tools, Identitäten und Ausführungsumgebungen. Der Beitrag zeigt, wie Unternehmen den Harness und Multi-Agent-Systeme in ISMS-, IAM- und Lieferantenprozesse einordnen können.
Der Hinweis AA26-281A zeigt, wie Altsoftware, externe Dienste und kompromittierte Identitäten in einer Angriffskette zusammenwirken können. Entscheidend sind eine gemeinsame Priorisierung, belastbare Telemetrie und abgestimmte Incident-Response-Abläufe.